




Am 17. November 2026 um 22:00 Uhr MEZ haben das OpenJDK-Projekt einen Sicherheitshinweis und Oracle einen Patch veröffentlicht[1]. OpenJDK ist die quelloffene Grundlage auch für Java-Pakete wie Eclipse Temurin oder Amazon Corretto[1]. Die Lücke mit der Kennung CVE-2026-114938 steckt im Base64-Decoder von Java, dem Baustein, der als Text verpackte Daten zurückverwandelt[2]. Ihren Namen hat ihr die Sicherheitsfirma Calif gegeben, die sie entdeckt hat[3].
Stand 18. November ist keine Ausnutzung in freier Wildbahn bekannt[3][4], im Katalog aktiv ausgenutzter Schwachstellen der US-Cybersicherheitsbehörde CISA steht die Lücke nicht[5]. Die Behörde rät trotzdem, sofort zu patchen[6].
Technisch ist Java4Shell ein Speicherfehler: Bei bestimmten fehlerhaften Eingaben schreibt Java über das Ende eines Speicherbereichs hinaus[1]. Laut Calif kann ein Angreifer ohne Zugangsdaten so Speicherinhalte abgreifen und im schlimmsten Fall eigenen Code auf dem Server ausführen, im Fachjargon Remote Code Execution[1].
Bei der Schwere gehen die Einschätzungen auseinander, gemessen mit CVSS, einer Skala von 0 bis 10 für Sicherheitslücken: Oracle vergibt 8,1 Punkte nach CVSS 3.1 und stuft die Angriffskomplexität als hoch ein, Calif kommt nach dem neueren CVSS 4.0 auf 9,2, also „kritisch“[2].
So einfach, wie die 9,2 vermuten lässt, ist ein Angriff nicht: Einen Absturz auszulösen ist laut dem Sicherheitsunternehmen VulnCheck leicht, eine Server-Übernahme deutlich schwerer. VulnCheck erwartet keine breite Angriffswelle, aber gezielte Angriffe auf einzelne Anwendungen[3].
Die Lücke greift nur, wenn eine betroffene Java-Version auf einem passenden Prozessor läuft[7]. Den fehlerhaften Code nutzt Java nur auf x86-64-Prozessoren mit AVX-512 VBMI, einer Befehlssatzerweiterung neuerer Server-Chips[2].
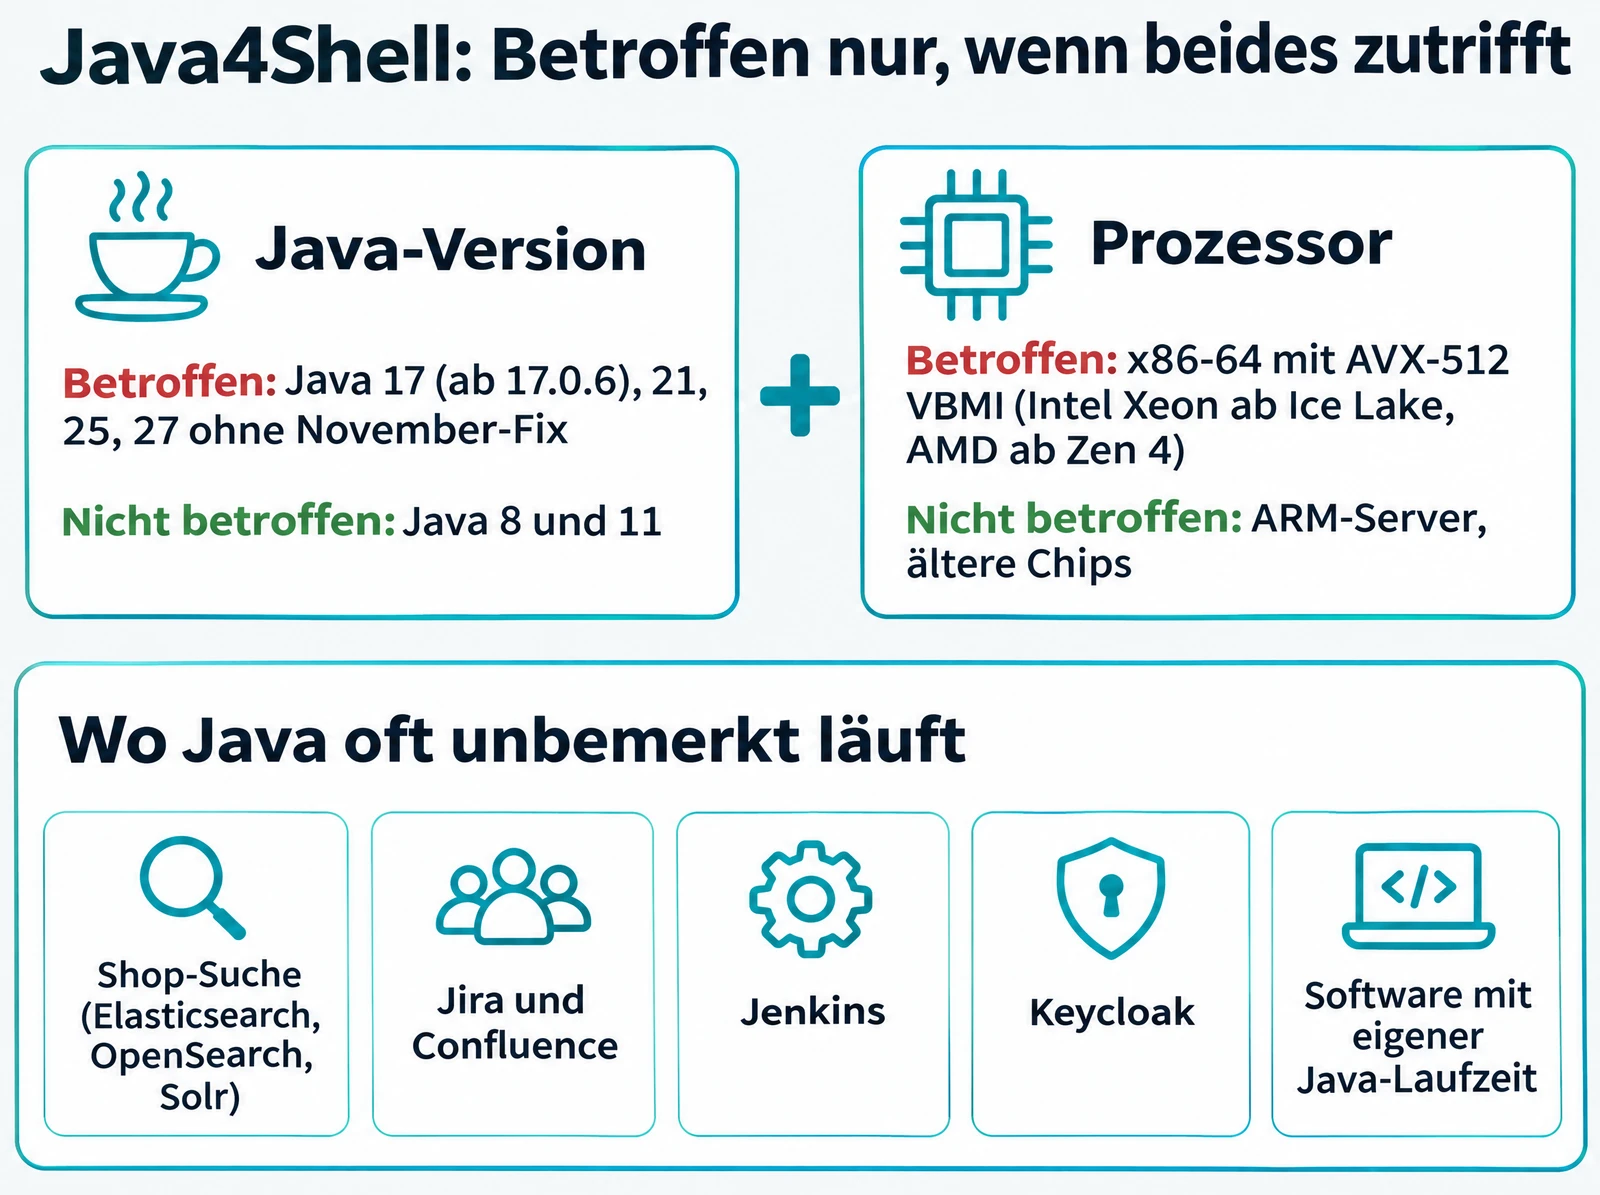
- Betroffene Versionen: OpenJDK ab 17.0.6 und alle Versionen ab 18, also auch 21, 25 und 27, jeweils ohne den November-Fix[8], dazu Oracles Java 8 Performance Pack (8u511b33-perf)[2].
- Nicht betroffen: normales Java 8 und 11[7] sowie Java 17.0.0 bis 17.0.5[8].
- Betroffene Prozessoren: Intel Xeon ab der Generation Ice Lake, also auch Sapphire, Emerald und Granite Rapids, sowie AMD ab Zen 4[2].
- Nicht betroffen: ARM-Prozessoren wie AWS Graviton oder Apple-Chips, ältere Xeons wie Skylake-SP und Cascade Lake sowie AMD vor Zen 4[8].
Eine PHP-Website selbst ist von Java4Shell nicht betroffen. Java steckt aber oft in den Diensten drumherum, und Java-Laufzeiten tauchen in Softwarelisten oft nicht als eigener Eintrag auf, warnt die CISA[6]. Calif nennt unter anderem diese Programme, die Liste ist ausdrücklich unvollständig[1]:
Knackpunkt sind solche mitgelieferten Laufzeiten, denn ein Java-Update des Betriebssystems erreicht sie nicht. Elastic empfiehlt ausdrücklich das mitgelieferte Java[9]. Elasticsearch 8.19.24, 9.4.9 und 9.5.6 vom 3. November bringen Java 27.0.1.0.3 mit[13], eine Version, die Oracle bei seinem Java als betroffen führt[2]. Ob Elasticsearch damit angreifbar ist, hat Elastic bis zum 18. November nicht mitgeteilt[14]. Red Hat rät, solche Produkte über den Update-Weg ihres Herstellers abzusichern, statt die Laufzeit selbst auszutauschen[7].
Selbst ein Java-Programm, das gar keinen Dienst anbietet, kann laut Calif betroffen sein, wenn es eine verschlüsselte Verbindung zu einem bösartigen Server aufbaut[1].
Oracle hat am 17. November geliefert[2], andere Anbieter folgen nach eigenem Zeitplan; laut Endor Labs enthielten die öffentlichen OpenJDK-Quellen für Java 17, 21 und 25 den Fix an diesem Tag noch nicht[8]. Betroffen sind laut Calif auch die Java-Pakete von Azul, Microsoft, SAP und BellSoft[1]. Stand beim Schreiben am 18.11.2026:
| Anbieter | Fix verfügbar? | Details |
|---|---|---|
| Oracle Java SE | ✓ seit 17.11. | 17.0.21.1, 21.0.13.1, 25.0.5.1 und 27.0.1.1, Performance Pack 8u513-perf[2] |
| Amazon Corretto | ✓ seit 17.11. | Fix-Ausgaben erschienen, etwa 17.0.21.1.2 und 27.0.1.1.4[15][16] |
| Eclipse Temurin | ✗ erst teilweise | Fix-Ausgaben 17.0.21.1+2, 21.0.13.1+2, 25.0.5.1+2 und 27.0.1.1+4 werden nach Tests freigegeben, Container-Images erst danach[17]; veröffentlicht war nur 27.0.1.1 für Linux x64[18] |
| Red Hat Enterprise Linux 8, 9, 10 | ✗ noch nicht | betroffen, Red Hat beschleunigt die Fixes und empfiehlt bis dahin die Übergangsoption[7] |
| Debian 12 und 13 | ✗ noch nicht | repariert erst in der Entwicklungsversion „sid“[19] |
| Ubuntu 22.04 bis 26.10 | ✗ noch nicht | Pakete für Java 17, 21 und 25 als verwundbar geführt[20] |
Azul hat am 17. November reparierte Zulu-Ausgaben für 17, 21, 25 und 27 veröffentlicht[21]. Betroffen sind Stände bis einschließlich 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 und 27.0.1.0.3[4].
java -version zeigt die Java-Version, grep -o avx512vbmi /proc/cpuinfo | head -1 zeigt unter Linux, ob der Prozessor den betroffenen Befehlssatz kennt. Bleibt die zweite Ausgabe leer, gilt der Server als nicht bekanntermaßen betroffen[7].Java4Shell ist ernst, aber kein Grund zur Panik. Wer ARM-Server, ältere Prozessoren oder normales Java 8 und 11 nutzt, ist laut Herstellern nicht betroffen[7]. Wer dagegen Jenkins, Jira oder Keycloak auf neuer Intel- oder AMD-Hardware offen im Netz betreibt, sollte heute handeln.
Das Zeitfenster kann kurz sein. Calif berichtet, den ersten funktionierenden Exploit, also ein Angriffsprogramm, mit KI-Hilfe in nur zwei Stunden gebaut zu haben[3]; ein weiterer Forscher gibt an, ebenfalls einen funktionierenden Exploit entwickelt zu haben, veröffentlicht ist er nicht[2]. Wie Sie Ihren Update-Ablauf auf dieses Tempo einstellen, steht in unserem Beitrag KI baut aus Sicherheitsupdates Angriffe.
Die PHP-Website selbst nicht. Elasticsearch, Solr, selbst betriebene Jira- und Confluence-Installationen, Jenkins und Keycloak laufen aber mit Java und sind laut Calif angreifbar, die Suchserver erst nach einem Login[1].
- Calif: Java4Shell: Write once, RCE everywhere (17.11.2026): calif.io
- Tenable: Java4Shell (CVE-2026-114938): Frequently Asked Questions About OpenJDK RCE Vulnerability (17.11.2026): tenable.com
- Help Net Security: Java4Shell OpenJDK flaw: Exploitation is tricky and hinges on specific CPUs (CVE-2026-114938) (18.11.2026): helpnetsecurity.com
- heise online: Java4Shell: Gefährlicher Bug in Java (17.11.2026, letztes Update 18.11.2026): heise.de
- CISA: Known Exploited Vulnerabilities Catalog, Suche nach CVE-2026-114938 (abgerufen 18.11.2026): cisa.gov
- CISA: Critical Java Vulnerability Requires Immediate Patching (17.11.2026): cisa.gov
- Red Hat: RHSB-2026-018 Remote Code Execution via memory corruption on x86-64 systems - OpenJDK (CVE-2026-114938) (17.11.2026): access.redhat.com
- Endor Labs: Java4Shell (CVE-2026-114938): Pre-Auth Heap Overflow in OpenJDK (17.11.2026): endorlabs.com
- Elastic: Self-managed Elasticsearch installation, Dokumentation (abgerufen 18.11.2026): elastic.co
- OpenSearch Project: Release 3.9.0 (29.09.2026): github.com
- Jenkins Project: Upgrading to Jenkins LTS 2.555.x (abgerufen 18.11.2026): jenkins.io
- Keycloak: Java4Shell: What Keycloak admins need to do (CVE-2026-114938) (18.11.2026): keycloak.org
- Elastic: Elasticsearch 8.19.24, 9.4.9, 9.5.6 Security Update (ESA-2026-227) (03.11.2026): discuss.elastic.co
- Elastic: Security Announcements, Übersicht (abgerufen 18.11.2026): discuss.elastic.co
- Amazon Corretto 17: CHANGELOG, Version 17.0.21.1.2 (17.11.2026): github.com
- Amazon Corretto 27: CHANGELOG, Version 27.0.1.1.4 (17.11.2026): github.com
- Eclipse Adoptium: Eclipse Temurin guidance for CVE-2026-114938 „java4shell“ (18.11.2026): adoptium.net
- Eclipse Adoptium: November 2026 Release Status per Platform, Version & Binary Type, Issue #326 (Stand 18.11.2026): github.com
- Debian Security Tracker: CVE-2026-114938 (abgerufen 18.11.2026): security-tracker.debian.org
- Ubuntu Security: CVE-2026-114938 (18.11.2026): ubuntu.com
- Azul: Azul Zulu builds of OpenJDK, November 2026 Monthly Update Release Notes (17.11.2026): docs.azul.com